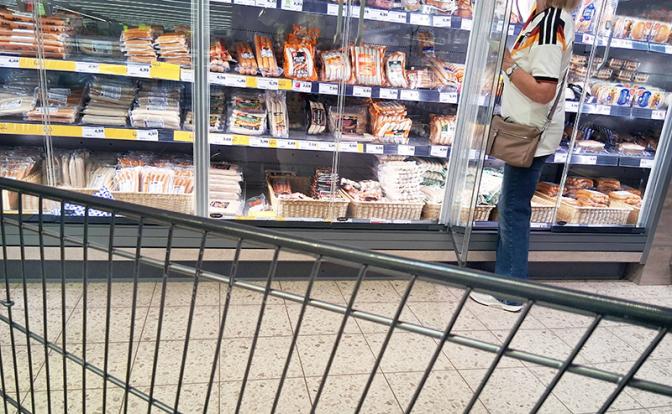
Во многих странах Европы новая напасть: зафиксированы сбои в работе холодильного оборудования в магазинах и на предприятиях пищевой отрасли. Вдруг подскакивала температура, продукты портились, теперь ритейлеры говорят, что якобы было некое «вмешательство» в системы удалённого управления.
И почти сразу появились версии о российском следе. Однако даже Еврокомиссия призвала журналистов не торопиться с выводами.
Морозился стали крематориями
О проблемах с холодильным оборудованием сообщили компании в Бельгии, Эстонии, Финляндии, Ирландии, Люксембурге, Нидерландах и Швеции, пишет Guardian. Аналогичные инциденты ранее фиксировали во Франции.
В некоторых магазинах в морозильных камерах температура становилась плюсовой. В отдельных случаях, по сообщениям поставщиков, оборудование переводили в режим разморозки на несколько часов.
Шведский телеканал SVT пишет, что температура в некоторых камерах подскакивала примерно до +50 °С.
В Эстонии о похожих сбоях сообщал портал ERR. По его данным, специалисты смогли быстро восстановить работу оборудования в некоторых магазинах.
В Бельгии под удар попали десятки супермаркетов и мясных магазинов, а предварительный ущерб оценивался примерно в 100 тысяч евро.
Представитель бельгийской сети Delhaize также подтвердил проблемы с холодильными системами, однако не стал говорить, что речь идет намеренной кибератаке. Guardian пишет, что большую часть продукции пришлось списать.
Национальный центр кибербезопасности Великобритании (NCSC) тут же подключился к расследованию. Британцы, естественно, тут же нашли неких хакеров: якобы ни нашли «дыры» в системах безопасности у ритейлеров.
Оказывается, с 20 по 30 октября зафиксировали 256 попыток атак с 91 источника (хакеры попались в так называемые «цифровые ловушки» — имитаторы систем управления, которые специалисты специально размещают в интернете).
«Русский след» ищут… и не могут найти
Как только потекли размороженные холодильники, десятки европейских СМИ принялись выискивать неких «русских хакеров». Логика голословных обвинений строится на технических совпадениях: якобы некоторые IP-адреса, хостинги и инструменты ранее встречались в расследованиях операций, связанных с Россией.
Однако такое совпадение не является доказательством личности нападавших. Хакеры могут использовать чужие серверы, арендовать инфраструктуру в другой стране, применять взломанные компьютеры или специально оставлять следы, указывающие на другого участника.
Даже британский Национальный центр кибербезопасности, по данным Guardian, заявил: Россия никак не связана с кибератаками.
Зато есть другие версии. Системы управления холодильниками часто подключены к интернету, используют стандартные пароли, устаревший софт и общие сервисы удалённого доступа. Если несколько компаний эксплуатируют похожее оборудование, одна и та же уязвимость может привести к серии атак сразу в нескольких странах.
Кроме того, масштаб происшествий пока трудно оценить. Где-то речь идёт о кратковременном повышении температуры, а где-то звучат экстремальные цифры — до +70, +100 и даже +150 градусов (вот что, конечно, верится с трудом).
В Европе уже были примеры, когда ловили хакеров, взламывавших холодильники. Bloomberg пишет, что еще в 2024 году в Испании задержали 34-летнего итальянца Криса Барлати, которого подозревали в причастности примерно к 40 кибератакам, включая сбои на водонасосных станциях и холодильном оборудовании. Барлати был хакером-одиночкой, с Россией он никак не связан.
Или другой пример — хакерская группировка CARR в 2024 году вырубила все холодильное оборудование на мясокомбинате недалеко от Лос-Анджелеса. В итоге пришлось утилизировать почти тонну испорченного мяса.
И хотя название группировки расшифровывается как Cyber Army of Russia Reborn («Возрождённая киберармия России»), в нее входят хакеры из разных стран. Никакого отношения к России, кроме названия, она не имеет. Но повод все равно удобный для европейцев, чтобы перепугаться и опять обвинить во всем Россию.
 11:30
Пятница
0
16
Юлия Мендель: «У Зеленского в телефоне половина элиты РФ — пусть летит в Москву и договаривается» - «Политика»
Почему бывший голос Зеленского заговорил о «национальном самоубийстве» Украины
 11:30
Вторник
27
Москва уделит отдельное внимание развитию технопарков – Собянин
Москва уделит отдельное внимание развитию технопарков – Собянин Власти столицы продолжат развивать
 11:30
Вторник
18
Сергей Собянин: фестиваль колледжей познакомил школьников с будущими профессиями
Сергей Собянин: фестиваль колледжей познакомил школьников с будущими профессиями В Москве порядка
 11:30
Четверг
8
Первый урок преподадут на блюдечке с голубой каёмочкой - «Здоровье»
 Происшествия и криминал
11:30
Суббота
0
1
Волки сезонные. Стаи хищников терроризируют Ленобласть. Власти утешают: это временное явление - «Происшествия»
Зоолог Алексей Верещагин: Причины, по которым звери выходят к людям, нам неизвестны