

Специалисты компании Positive Technologies, работающей в сфере информационной безопасности, обнаружили хакерскую атаку, направленную на предприятия оборонно-промышленного комплекса России.
Следы хакерских атак в рамках вредоносной кампании, получившей название SonXY, впервые были замечены в апреле 2017 года. Заражение компьютеров происходило при помощи целевой фишинговой рассылки, распространяемой как среди компаний, так и отдельных лиц. Тема рассылки обычно была связана с политикой или военной сферой.
"Используемое вредоносное ПО после попадания в корпоративную систему жертвы позволяло злоумышленникам не только скрыто следить за пользователями, но и удаленно контролировать зараженную систему", - говорится в сообщении Positive Technologies.
В сентябре 2017 г. хакеры поменяли тактику, в рассылаемые письма стали добавляться ссылки на изображения. Если адресат переходил по ссылке, злоумышленники получали доступ к их IP-адресу и приложениям Microsoft Office.
"Так злоумышленники собирали статистику по доставленным письмам, а сведения об используемой версии ПО позволяли подобрать подходящий эксплойт (вредоносный код, использующий уязвимости системы - прим.) для последующих атак", - указывают специалисты.
Предположительно, атаки проводились с целью шпионажа. Жертвами хакеров стали не менее 17 компаний из России, США, Японии, Белоруссии, Казахстана, Украины и других стран. Подобная география, а также некоторые особенности используемых методов, свидетельствует о том, что авторы и исполнители кампании находятся в Китае, пояснил антивирусный эксперт "Лаборатории Касперского" Денис Легезо. По его словам, разработчики и операторы хакерских атак их КНР активны, многочисленны, им свойственно менять вредоносное ПО, чтобы избегать обнаружения защитными системами.
 11:30
Пятница
0
14
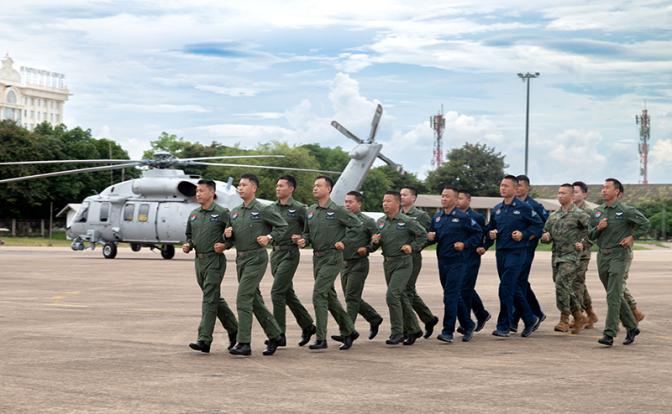
«Нить жемчуга», как главное орудие. Китай укрепляет военное присутствие от джунглей Лаоса до Аравийского моря - «Мир»
Поднебесная создает опорные портов вдоль торговых путей
 11:30
Суббота
23
Самая черная ночь украинской Единой энергосети: Прилетели злые русские «Герани» и отключили страну от розетки - «Военные действия»
Бандеровцы кроют матом американцев и лично президента Трампа, который посмел притормозить
 11:30
Суббота
33
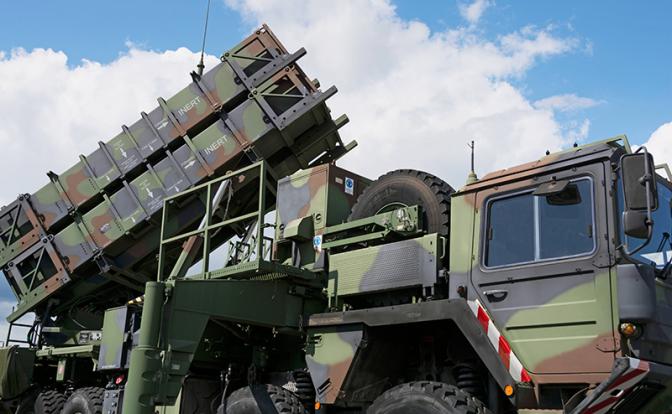
Противоракета PAC-3 Edge: «Мы создали щит от вчерашнего российского гиперзвука!» - «Военные действия»
Очередная сенсация от «Lockheed Martin Corporation» снова опоздала с рождением
 11:30
Вторник
17
Собянин: сервисы "МЭШ" совершенствуют для персонализированной помощи школьникам
Новости дня / Политика / Здоровье / Чемпионат
11:30
Вторник
0
17
Собянин: сервисы "МЭШ" совершенствуют для персонализированной помощи школьникам
Собянин: сервисы "МЭШ" совершенствуют для персонализированной помощи школьникам Сервисы платформы "Московская электронная школа" (МЭШ) будут развиваться в сторону персонализации